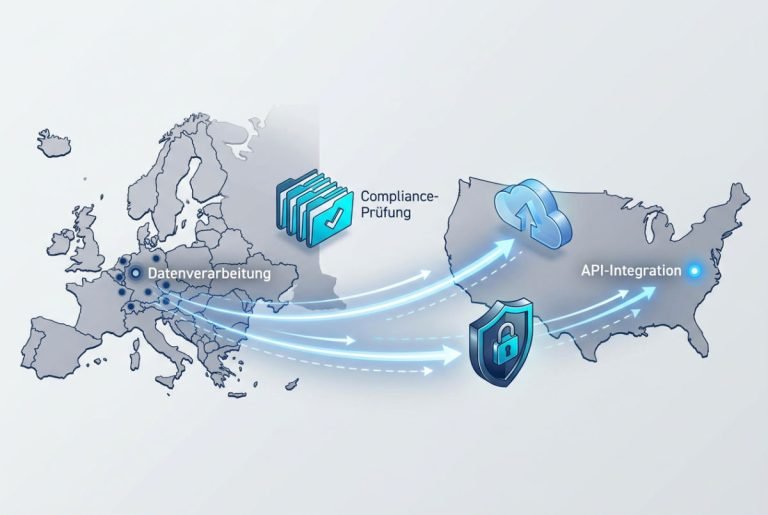

Dans certaines circonstances, un tribunal américain peut contraindre un fournisseur relevant de la juridiction américaine à communiquer des données liées aux comptes d'une entreprise européenne, même si les serveurs de ce fournisseur sont situés à Francfort ou à Paris. Attention, cela ne signifie pas qu'une décision de justice donne un accès immédiat aux mots de passe en clair : le CLOUD Act autorise les autorités américaines à contraindre un fournisseur à divulguer des données en sa possession, sous sa garde ou sous son contrôle. Toutefois, les données effectivement communiquées dépendent du type de décision de justice, de l'accès technique du fournisseur aux données et du caractère réellement zero-knowledge du chiffrement utilisé dans le coffre-fort numérique. L'intérêt pour les gestionnaires de mots de passe européens s'est accru, les services d'achats et de conformité recherchant des réponses concrètes aux questions de résidence des données et de risques juridiques. Ce n’est pas parce que le chiffrement seul serait insuffisant, mais parce que la juridiction est un facteur distinct et supplémentaire que le chiffrement ne règle pas à lui seul.
Gestionnaires de mots de passe européens : un cadre de décision pour les équipes axées sur la conformité
Introduction – les lacunes de conformité dans la gestion des identifiants
Le changement de gestionnaire de mots de passe figure rarement dans la feuille de route informatique d'une PME jusqu'à ce qu'un contrat client, une évaluation de conformité NIS2 ou un questionnaire d'assurance cyber exige soudainement de prouver où sont stockés les identifiants et qui peut être contraint de les divulguer. Des outils largement utilisés comme 1Password, LastPass et Dashlane sont souvent présentés comme conformes aux réglementations internationales, mais l'entité signataire du contrat client, les sous-traitants impliqués et les régions concernées par les données peuvent varier selon le contrat et la région. Ces informations doivent être vérifiées dans les mentions légales et la liste des sous-traitants de chaque fournisseur, plutôt que d'être déduites de la marque. Pour une entreprise opérant principalement au sein de l'UE, cela devient crucial dès lors qu'un service des achats, un auditeur ou un assureur pose une question directe, au lieu de se fier aveuglément à une simple déclaration de conformité.
En pratique, quelques éléments déclencheurs prédominent : une évaluation d’applicabilité de la directive NIS2 (qui élargit considérablement le champ d’application des entités concernées par rapport à la directive précédente, même si le nombre exact d’entités affectées dépend du secteur et de la taille de l’entreprise), une clause contractuelle B2B exigeant un traitement des données exclusivement au sein de l’UE, ou un renouvellement de cyberassurance demandant la localisation documentée des sous-traitants. Aucun de ces éléments ne découle d’une préférence pour les " logiciels européens " en tant que tels ; ils découlent d’un document ou d’une clause spécifique à respecter. L’emplacement du serveur, le siège social et l’architecture de chiffrement répondent chacun à un aspect différent de cette question, et aucun n’est déterminant à lui seul. Un fournisseur disposant d’une région d’hébergement favorable peut néanmoins faire partie d’une structure d’entreprise générant d’autres risques juridiques, et un fournisseur ayant son siège social en Europe n’est pas automatiquement mieux protégé ou soumis à un meilleur audit. C’est cette lacune que les alternatives européennes sont censées combler, à condition que les fonctionnalités sous-jacentes (authentification unique, partage, journaux d’audit) restent véritablement comparables.
Pourquoi la juridiction et le lieu d’hébergement comptent – sans apporter à eux seuls toute la réponse
Le chiffrement à divulgation nulle limite les informations qu'un fournisseur peut techniquement divulguer concernant le contenu du coffre-fort, mais n'élimine pas totalement la question de la juridiction. Les métadonnées telles que les horodatages de connexion, les adresses IP, l'arborescence des dossiers et les membres des équipes, ainsi que l'infrastructure de sauvegarde et les procédures de réponse aux incidents, se situent souvent en dehors du périmètre du chiffrement à divulgation nulle et restent accessibles au fournisseur – et donc potentiellement soumises à une injonction judiciaire dans sa juridiction. Un fournisseur peut chiffrer le contenu du coffre-fort de bout en bout et être néanmoins légalement tenu de communiquer les métadonnées des comptes associés en vertu d'une injonction valide.
La différence pratique entre " serveurs situés dans l'UE " et " entreprise dont le siège social est situé dans l'UE " est d'ordre juridictionnel plutôt que purement technique ; il s'agit d'une question de degré, et non d'une garantie absolue. Une entreprise américaine hébergeant des données dans un centre de données de l'UE demeure une entité juridique américaine et peut être contrainte, par le biais de la procédure légale américaine applicable, de produire les données en sa possession ou sous son contrôle, quel que soit leur emplacement physique. Une entreprise constituée et ayant son siège social dans un État membre de l'UE est principalement soumise au droit de l'UE et au droit national, et les moyens d’action de la justice américaine à l’égard d’une telle entreprise passe généralement par des voies plus lentes et plus restrictives, telles que les traités d'entraide judiciaire. Cela réduit certains types d'exposition, mais n'élimine pas tous les risques juridiques transfrontaliers, et ne renseigne en rien sur les pratiques de sécurité du fournisseur. La structure de propriété ajoute une autre dimension : plusieurs fournisseurs présentés comme " européens " comptent des investisseurs hors UE, ce qui ne crée pas d'exposition juridique directe en soi, mais peut influencer les décisions à long terme en matière de gouvernance des données, notamment lors d'acquisitions.
| Facteur | Conformité au RGPD (question relative au traitement des données) | Juridiction (question des risques juridiques) |
|---|---|---|
| Fondement | Un accord contraignant de traitement des données, ainsi que les pratiques de traitement et de sécurité effectives. | Constitution en société, structure de l'entreprise et contrôle des données |
| Exposition au CLOUD Act | Non directement traitée par un accord de traitement des données | Cela dépend de la question de savoir si une entité de la chaîne est soumise à la juridiction américaine, et du type d’injonction et de données effectivement accessibles. |
| Ce qu'il couvre | Obligations contractuelles et opérationnelles en matière de protection des données | Quelles autorités peuvent, en principe, contraindre à la divulgation |
| Effort de vérification | Examine l’accord de traitement des données, la liste des sous-traitants et la documentation de sécurité | Examiner les inscriptions au registre du commerce, les déclarations de propriété et l'entité contractante |
| Pertinence de l'audit | Souvent une composante obligatoire de la vérification préalable, mais insuffisante à elle seule | Souvent consulté en parallèle de la documentation relative au RGPD, et non en remplacement de celle-ci. |
La conformité au RGPD et la juridiction compétente répondent à des questions différentes et doivent être évaluées conjointement plutôt que considérées comme des preuves interchangeables de " conformité ". Ni un accord de traitement des données signé ni un siège social dans l’UE ne suffisent à eux seuls ; les équipes d’approvisionnement doivent examiner ces deux dimensions en tenant compte de l’entité contractante, des sous-traitants, des régions de données et des limites de chiffrement.
évaluer la conformité des logiciels à l’AI Act européen
Critères de comparaison – les points à évaluer avant de changer de solution
Pour une entreprise de 10 à 50 employés, les critères déterminants sont plus restreints que ceux présentés dans la matrice complète des fonctionnalités publiée par les fournisseurs. Le cadre présenté ci-dessous se concentre sur les éléments généralement importants lors d'un audit de conformité ou d'une décision d'achat, ainsi que sur un ensemble minimal de fonctionnalités de sécurité à vérifier quelle que soit la juridiction.
| Critère | Pourquoi c'est important pour une équipe de 10 à 50 personnes |
|---|---|
| Siège social / siège légal de l'entreprise | Affecte la juridiction applicable indépendamment du lieu d'hébergement |
| Serveur / région de données | Pertinent pour les clauses contractuelles de résidence des données |
| Modèle de chiffrement et de dérivation de clés | Détermine si le fournisseur peut techniquement accéder au contenu du coffre-fort |
| Prise en charge de la MFA et des passkeys, et récupération de compte | Un processus de récupération défaillant peut compromettre un chiffrement robuste, quel que soit l'emplacement du fournisseur. |
| Tests de sécurité indépendants et gestion des vulnérabilités | Fournit une validation externe au-delà des affirmations du fournisseur |
| Prise en charge SSO/SCIM | Influe sur l’effort nécessaire pour gérer les arrivées et les départs à mesure que l’équipe grandit |
| Journalisation des audits et exportation/suppression sécurisée | Généralement demandées lors des examens liés à NIS2 ou aux assurances, bien que les exigences exactes varient selon le périmètre. |
| Tarification pour les équipes (fourchette indicative : environ 3 à 8 € par utilisateur et par mois) | Les coûts augmentent vite au-delà de 20 licences ; il s’agit d’une estimation pour la planification, pas d’un devis |
| Statut open source | Permet un examen indépendant du code au lieu de se fier uniquement aux affirmations des fournisseurs |
Ce tableau constitue un cadre d'évaluation et non un classement de fournisseurs spécifiques, et la fourchette de prix est une estimation prévisionnelle qui doit être confirmée auprès de chaque fournisseur avant toute prise de décision.
Comparatif des alternatives européennes aux gestionnaires de mots de passe
« Européen » est une indication géographique, pas une catégorie juridique unique. Le terme ne doit pas être confondu avec « UE », « EEE » ou avec une exigence d’achat précise. La Suisse, par exemple, se trouve en Europe mais n’appartient ni à l’UE ni à l’EEE. Un fournisseur dont le siège est en Suisse peut donc ne pas satisfaire une clause exigeant explicitement un prestataire établi dans l’UE ou l’EEE, même s’il répond à une préférence plus large pour une solution « européenne ». Pour établir une présélection, il est utile de distinguer quatre questions : où le fournisseur est-il immatriculé ? Quelle entité signe le contrat client ? Où se trouvent les données et les sous-traitants ? L’auto-hébergement est-il proposé comme alternative ?
| Fournisseur | Siège social / Siège légal | Modèle de déploiement | Open source |
|---|---|---|---|
| Proton Pass | Suisse – vérifier les mentions légales à jour | SaaS, options d'hébergement UE/EEE | Applications clientes open source |
| NordPass | Lituanie – vérifier les mentions légales à jour | SaaS | Non |
| Passbolt | Luxembourg – vérifier les mentions légales à jour | Auto-hébergé ou SaaS | Oui |
| Psono | Allemagne – vérifier les mentions légales à jour | Principalement auto-hébergé | Oui |
| Bitwarden | États-Unis (options d'hébergement UE et d'auto-hébergement disponibles) | SaaS ou auto-hébergé | Oui |
Remarque : le siège social, la structure de propriété, les régions d’hébergement et les tarifs peuvent évoluer. Avant toute décision d’achat, vérifier ces informations dans les mentions légales, l’accord de traitement des données, la liste des sous-traitants et les dépôts de code source officiels de chaque fournisseur. Le pays d’origine d’une marque ne permet pas de déduire de façon fiable son entité contractante ni ses lieux d’hébergement.
Passbolt et Psono représentent l'extrémité auto-hébergée du spectre. L'auto-hébergement peut réduire considérablement l'accès du fournisseur de logiciels aux données du coffre-fort et offre au client un meilleur contrôle sur le stockage, les sauvegardes et les opérations. Toutefois, il n'élimine pas automatiquement l'intervention de tiers ni les risques juridiques : le fournisseur d'hébergement sous-jacent, la plateforme d'identité, les services de sauvegarde, les administrateurs ayant accès aux données et la juridiction du client doivent tous être évalués. En pratique, cela transfère la responsabilité des correctifs, des sauvegardes et de la disponibilité au service informatique interne, sans pour autant supprimer totalement la dépendance aux tiers. Proton Pass et NordPass se rapprochent davantage d'une solution SaaS prête à l'emploi, avec des entités juridiques basées dans l'UE, mais conservant un certain degré de dépendance vis-à-vis du fournisseur. Bitwarden constitue une exception structurelle : société constituée aux États-Unis et donc n'ayant pas son siège social dans l'UE, elle est néanmoins open source et auto-hébergeable au sein d'une infrastructure européenne – une combinaison qui peut répondre à certains objectifs de souveraineté technique sans pour autant satisfaire à une clause d'approvisionnement stricte exigeant une entité juridique exclusivement européenne.
Une question rarement abordée de front dans les comparatifs existants est celle du rachat d'un fournisseur basé dans l'UE par une entreprise non européenne. Dans ce cas, le siège social et la juridiction compétente peuvent changer après l'acquisition. C'est pourquoi les contrats avec les fournisseurs de gestionnaires de mots de passe utilisés à des fins de conformité devraient idéalement inclure une clause de notification de changement de contrôle, et non se limiter à un simple état de la conformité actuelle.
alternatives CRM européennes pour les équipes B2B attentives à la protection des données
Quand un gestionnaire de mots de passe européen est-il judicieux pour une petite entreprise – et quand ne l'est-il pas ?
Il est plus facile de justifier un changement de fournisseur lorsqu'au moins une condition concrète est remplie : l'entreprise relève du champ d'application de NIS2 et son évaluation des risques révèle une lacune en matière de gestion des identifiants ; un contrat avec un client ou un organisme du secteur public inclut une clause explicite de résidence des données dans l'UE ; ou l'organisation exige une auditabilité du code source ouvert qu'un concurrent propriétaire ne peut garantir. Il convient de noter que NIS2 n'impose généralement pas un gestionnaire de mots de passe basé dans l'UE ni un stockage des identifiants exclusivement européen ; il exige des mesures techniques et organisationnelles adaptées aux risques, et les contrôles spécifiques attendus dépendent du secteur, de la taille et de la mise en œuvre nationale. Un audit NIS2 peut inciter à examiner plus en détail la gestion des identifiants sans pour autant imposer une catégorie de fournisseur spécifique.
Il est plus difficile de justifier un changement lorsque l'outil existant est profondément intégré à une infrastructure SSO/annuaire établie, partiellement prise en charge par un petit fournisseur européen, ou lorsque l'organisation ne dispose pas des ressources internes nécessaires pour gérer l'auto-hébergement. L'effort requis pour l'auto-hébergement dépend bien plus de l'architecture choisie, de l'automatisation, des exigences en matière de sauvegarde et de restauration, et de l'intégration à l'annuaire que des seuls effectifs ; pour une petite équipe, cela peut aller d'une simple tâche de maintenance hebdomadaire à une responsabilité plus importante et continue, et cette charge doit être définie dans le cadre du plan de déploiement spécifique plutôt que d'être estimée à partir d'un chiffre horaire générique.
Les risques liés à la migration se concentrent généralement sur trois points : la perte temporaire d’accès aux identifiants partagés lors de la bascule, l’importation incomplète des champs personnalisés ou des pièces jointes entre différents formats de coffre-fort, et une période de fonctionnement en parallèle durant laquelle le personnel peut, par habitude, utiliser l’ancien outil. Aucun de ces risques n’est insurmontable, mais ils sont faciles à sous-estimer lorsqu’une migration est perçue comme un simple remplacement d’une solution SaaS par une autre.
Avant d’utiliser la juridiction comme critère de présélection, mieux vaut confirmer un socle de sécurité : MFA robuste ou prise en charge des passkeys, modèle documenté de chiffrement et de dérivation des clés, contrôles d’administration et de récupération fiables, preuves de tests de sécurité indépendants, ainsi que des fonctions sûres d’exportation et de suppression. Un fournisseur établi dans l’UE, mais doté d’une récupération de compte fragile ou d’une cryptographie non auditée, n’est pas nécessairement plus sûr qu’une alternative bien auditée ailleurs. Les questions utiles sont les suivantes : un contrat, un audit ou une réglementation exige-t-il précisément la juridiction d’un pays de l’UE, plutôt qu’un simple hébergement dans l’UE ? L’organisation peut-elle exploiter une solution auto-hébergée et, sinon, existe-t-il un service géré dans l’UE ou l’EEE ? L’intégration SSO ou annuaire actuelle peut-elle être reproduite de manière satisfaisante ? En l’absence d’exigence formelle de juridiction, la sécurité, l’adéquation opérationnelle et le coût total doivent généralement peser davantage que le seul emplacement du siège.
Points à prévoir lors d’un changement de fournisseur
Les délais de migration varient considérablement selon la taille de l'équipe, la complexité du coffre-fort et les processus d'approbation internes ; pour une équipe de 20 à 50 utilisateurs, une migration peut raisonnablement prendre de quelques jours à plusieurs semaines. Les étapes suivantes décrivent une approche structurée plutôt qu'un calendrier fixe :
- Exporte et vérifie le contenu existant du coffre-fort dans un espace de travail contrôlé et chiffré : Traite les fichiers CSV et autres formats d'exportation non chiffrés comme des données confidentielles en clair. Évite de les envoyer par courriel ou de les stocker dans des dossiers partagés, limite l'accès à l'équipe de migration et supprime de manière sécurisée toutes les copies temporaires une fois l'importation vérifiée. Sépare les identifiants partagés de l'équipe des informations personnelles individuelles avant de migrer l'un ou l'autre groupe.
- Lance un projet pilote avec un petit groupe avant un déploiement complet afin de détecter rapidement les erreurs d'importation ou les champs manquants.
- Compare les exigences SSO/SCIM à la prise en charge réelle du nouveau fournisseur : vérifie que la création et la suppression des accès fonctionnent comme prévu, plutôt que de te fier à la simple présence de SSO dans la liste des fonctionnalités.
- Prévois une période définie de fonctionnement en parallèle plutôt qu’une transition immédiate. Désigne explicitement le nouveau coffre-fort comme l’unique référence une fois la stabilité de sa mise en service confirmée.
- Documente le contact et la procédure de réponse aux incidents chez le nouveau fournisseur : ces informations feront partie du dossier d’audit lié à NIS2 ou à l’assurance.
- Fixe une date précise de mise hors service de l’ancien outil une fois que le projet pilote et le déploiement complet auront été confirmés stables, afin d'éviter une surcharge indéfinie liée à l'utilisation de deux outils.
En pratique, le fait de sauter la phase pilote est une source fréquente de retards de migration, car les problèmes de correspondance des champs (notes personnalisées, pièces jointes, clés TOTP) ont tendance à apparaître une fois que les utilisateurs réels tentent une utilisation quotidienne plutôt que lors des seuls tests effectués par l'administrateur.
Comment Euroboxx peut faciliter l'évaluation
Le siège social du fournisseur, sa structure de propriété, ses régions d'hébergement et ses tarifs évoluent avec le temps, ce qui fait de tout article comparatif un point de départ plutôt qu'une source définitive pour une décision d'achat. Le répertoire Euroboxx peut servir à établir une première liste de logiciels européens alternatifs, notamment des gestionnaires de mots de passe, en complément des critères énoncés dans cet article.
Avant de faire ton choix, vérifie pour chaque fournisseur de ta sélection les mentions légales à jour, l’accord de traitement des données, la liste des sous-traitants ultérieurs, la documentation sur l’hébergement et un devis écrit. Si ton équipe souhaite comparer les besoins de l’auto-hébergement avec ses ressources informatiques internes ou examiner plus précisément un point de conformité, contacter euroboxx est une possibilité parmi d’autres pour obtenir un deuxième avis, sans engagement.