

Jeder KI-Meeting-Assistent hat ein Datenschutzproblem, das die meisten anderen KI-Tools nicht haben: Er verarbeitet die Worte von Menschen, die ihn nie selbst ausgewählt haben. Die Interessentin im Verkaufsgespräch, der Bewerber im Vorstellungsgespräch oder der externe Partner in einer Projektbesprechung – niemand von ihnen hat den Bedingungen des Anbieters zugestimmt. Trotzdem landen ihre Stimmen, Aussagen und häufig auch persönliche Angaben in einem Transkript, einer Zusammenfassung und möglicherweise in einem Sprachmodell eines Drittanbieters.
Was in solchen Meetings besprochen wird, erhöht das Risiko zusätzlich. Oft geht es um Vertragsbedingungen, Gehaltsentscheidungen, gesundheitsbedingte Anpassungen am Arbeitsplatz oder strategische Pläne. Solche Informationen haben rechtlich und für den Ruf eines Unternehmens deutlich mehr Gewicht als eine typische Chatbot-Anfrage. Da Meeting-Assistenten inzwischen zum Alltag europäischer Vertriebs-, Personal- und Projektteams gehören, beschäftigen diese Fragen regelmäßig auch Datenschutzbeauftragte.
Dieser Leitfaden erklärt, was „europäisch“ in dieser Kategorie tatsächlich garantiert, welche rechtlichen Fragen vor einem Anbietervergleich stehen und wie du zwischen europäischen und außereuropäischen Tools entscheidest. Konkrete Anbieter werden nicht bewertet: Ihre Verarbeitungsketten ändern sich zu häufig, als dass eine statische Rangliste dauerhaft zuverlässig wäre.
Was ein KI-Meeting-Assistent eigentlich macht
Ein KI-Meeting-Assistent verbindet normalerweise vier Funktionen: die laufende Transkription gesprochener Worte, die Zuordnung zu einzelnen Sprechern, die automatische Zusammenfassung und die Erfassung von Aufgaben oder Entscheidungen. Viele Tools sind außerdem mit Kalendern und Projektmanagementsystemen verknüpft, nehmen über einen Bot automatisch an Gesprächen teil und übertragen Zusammenfassungen in andere Anwendungen.
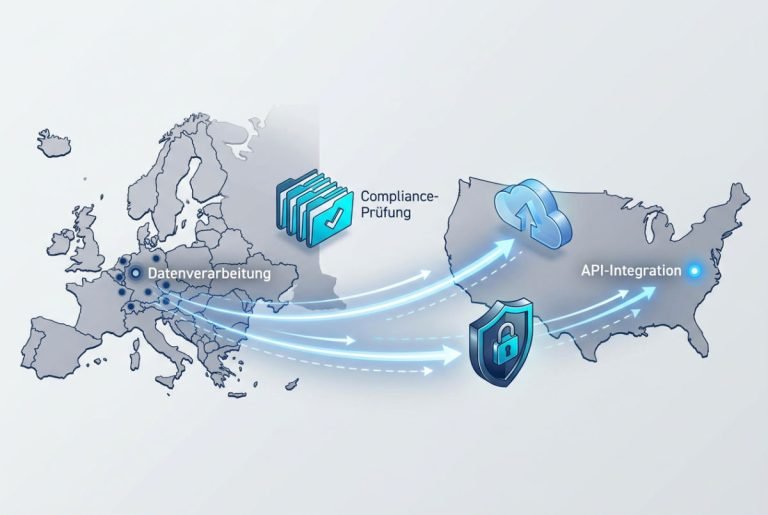
Für den Datenschutz ist der Schritt zwischen Transkription und Zusammenfassung entscheidend. Die Transkription wandelt Audio in Text um und kann vollständig auf einer vom Anbieter kontrollierten Infrastruktur laufen – mit Spracherkennungsmodellen, die in einem bestimmten Rechtsraum gehostet werden. Bei der Zusammenfassung sieht es anders aus. Die meisten Anbieter senden das Transkript, manchmal auch die Audiodaten, über eine API an ein großes Sprachmodell (LLM) eines anderen Unternehmens. In diesem Moment verlassen die Gesprächsinhalte die Systeme des Assistenten und gelangen in die Infrastruktur eines zweiten Anbieters.
Wo dieser zweite Anbieter seinen Sitz hat und wo seine Server stehen, bestimmt, welche rechtlichen Fragen relevant sind. Deshalb gehören Herkunft und Hosting zur sorgfältigen Prüfung und sind keine bloßen Marketingdetails.
Warum „europäisch“ gerade bei Meeting-Assistenten eine Rolle spielt
Meeting-Inhalte enthalten fast immer personenbezogene Daten von Menschen, die nicht selbst Kunden der Software sind. Im Verkaufsgespräch sind es Aussagen von Interessenten, im Vorstellungsgespräch Antworten von Bewerbern und in einer Betriebsratssitzung Positionen von Beschäftigten zu sensiblen Themen. Nach der DSGVO ist die Organisation, die das Meeting durchführt, für diese Daten verantwortlich. Diese Verantwortung bleibt bei ihr, unabhängig davon, welches Tool das Gespräch erfasst.
Der Hosting-Standort ist wegen der Regeln für Datenübermittlungen wichtig. Werden Audio oder Transkripte außerhalb der EU beziehungsweise des EWR verarbeitet, braucht die Übermittlung eine Grundlage nach Kapitel V der DSGVO. Für die USA sind zwei Wege üblich. Seit Juli 2023 können Übermittlungen an US-Unternehmen, die nach dem EU–US Data Privacy Framework (DPF) zertifiziert sind, auf den Angemessenheitsbeschluss der Europäischen Kommission gestützt werden. Die Zertifizierung lässt sich in der offiziellen DPF-Liste prüfen. Bei US-Empfängern ohne Zertifizierung sind Standardvertragsklauseln (SCCs) zusammen mit einer Prüfung der Auswirkungen der Datenübermittlung weiterhin der übliche Weg. Viele Anbieter nutzen beides und behalten die SCCs als Absicherung bei: Der Vorgänger des DPF, das Privacy Shield, wurde 2020 vom Gerichtshof der Europäischen Union für ungültig erklärt.
Keiner dieser Mechanismen verändert die Zugriffsmöglichkeiten der US-Regierung. Nach dem CLOUD Act kann ein US-Anbieter zur Herausgabe von Daten verpflichtet werden, die sich in seinem Besitz, seiner Obhut oder unter seiner Kontrolle befinden – auch wenn sie in Frankfurt oder Dublin gespeichert sind. Das betrifft den Anbieter selbst und jeden US-Unterauftragsverarbeiter in der Kette, einschließlich des LLM-Anbieters, der die Zusammenfassung erstellt.
Die Sprache der Marketingkommunikation verwischt oft drei unterschiedliche Garantien:
- Europäischer Anbieter: Das Unternehmen hat seinen rechtlichen Hauptsitz in der EU/im EWR, kann die Verarbeitung aber dennoch über Unterauftragsverarbeiter außerhalb der EU oder LLM-APIs abwickeln.
- Hosting in der EU: Die primäre Infrastruktur (Server und Speicher) befindet sich in der EU, unabhängig vom Sitz des Unternehmens.
- Verarbeitung ausschließlich innerhalb der EU: Zu keinem Zeitpunkt im Verarbeitungsprozess verlassen personenbezogene Daten die EU-Infrastruktur, einschließlich der für die Zusammenfassung verwendeten LLM-Anfragen von Drittanbietern.
Nur eine ausschließlich innerhalb der EU stattfindende Verarbeitung hält Meeting-Daten vom Anfang bis zum Ende auf EU-Infrastruktur. Die ersten beiden Merkmale sind hilfreiche Hinweise. Allein sagen sie aber nicht, wohin ein Transkript bei der Zusammenfassung gelangt.
Die Zustimmung zur Aufzeichnung kommt vor der Anbieterfrage
Welches Tool ein Team auch wählt: Schon die Aufzeichnung selbst braucht eine rechtliche Grundlage. In Deutschland ist die unbefugte Aufnahme des nichtöffentlich gesprochenen Wortes nach § 201 StGB strafbar. Ein Meeting-Bot, der unbemerkt teilnimmt und aufzeichnet, stellt deshalb ein rechtliches Risiko für die Person dar, die ihn eingesetzt hat – kein nebensächliches Compliance-Detail. Andere EU-Länder haben eigene Regeln für Gesprächsaufzeichnungen. Zusätzlich verlangt die DSGVO eine Rechtsgrundlage und klare Informationen für alle Teilnehmenden.
In der Praxis bedeutet das: Kündige den Assistenten zu Beginn jedes Meetings an, halte den Bot in der Teilnehmerliste sichtbar, ermögliche einen einfachen Widerspruch und dokumentiere, wie mit einer Einwilligung oder einer anderen Rechtsgrundlage umgegangen wird. Tools, die über den Kalenderzugriff automatisch teilnehmen, verdienen besondere Aufmerksamkeit. Sie können in Meetings landen, die niemand aufzeichnen wollte.
Bei internen Meetings in deutschen Unternehmen hat auch der Betriebsrat ein Mitspracherecht. § 87 Abs. 1 Nr. 6 BetrVG sieht Mitbestimmung bei technischen Einrichtungen vor, die Verhalten oder Leistung von Beschäftigten überwachen können. Ein Tool, das jede Aussage einer namentlich genannten Person zuordnet, fällt in diese Kategorie.
Europäische KI-Meeting-Assistenten vs. US-amerikanische Alternativen: Vergleichskriterien
Die folgende Tabelle vergleicht typische strukturelle Merkmale europäischer und US-amerikanischer Tools. Daneben steht jeweils die Frage, die du für einen konkreten Anbieter klären musst. Die rechte Spalte ist am wichtigsten: Typische Muster ändern sich, wenn Anbieter das LLM wechseln oder EU-Regionen ergänzen. Verbindlich ist dagegen der Vertrag.
| Kriterium | Typisches Muster: europäische Tools | Typisches Muster: Tools US-amerikanischer Herkunft mit Hosting-Option in der EU | Was geprüft werden sollte |
|---|---|---|---|
| Juristische Person / Rechtsraum | In einem EU-/EWR-Mitgliedstaat registriert; in der Regel außerhalb der unmittelbaren Reichweite des CLOUD Act | US-Muttergesellschaft, häufig mit einer EU-Tochter als Vertragspartner; die Muttergesellschaft unterliegt weiterhin US-amerikanischen rechtlichen Verfahren | Welche juristische Person den Auftragsverarbeitungsvertrag unterzeichnet und welches Unternehmen sie kontrolliert |
| Primärer Datenverarbeitungsort | In den meisten Fällen standardmäßig in der EU | EU-Datenregion verfügbar, manchmal nur in höherpreisigen Tarifen | Wo Audio, Transkripte und Backups gespeichert werden – als vertragliche Zusage, nicht nur als Einstellung |
| Zugrundeliegendes LLM zur Zusammenfassung | Entweder in der EU gehostete Modelle oder eine US-amerikanische LLM-API; beide Varianten kommen vor | In der Regel die API eines großen US-Anbieters von Basismodellen | Welcher LLM-Anbieter Transkripte verarbeitet, in welcher Region und ob er die Daten zum Training nutzen darf |
| Übermittlungsmechanismus | Nicht erforderlich, solange die Verarbeitung innerhalb der EU/des EWR bleibt | DPF-Zertifizierung, SCCs oder beides | Zertifizierungsstatus in der offiziellen DPF-Liste; SCCs im Auftragsverarbeitungsvertrag |
| Vertragliche Transparenz (Auftragsverarbeitungsvertrag, Liste der Unterauftragsverarbeiter) | Hängt stark von Unternehmensgröße und Reifegrad ab | Größere Anbieter veröffentlichen meist ausführliche Listen ihrer Unterauftragsverarbeiter | Eine vollständige, aktuelle Liste der Unterauftragsverarbeiter, die den LLM-Anbieter nennt |
Ein europäischer Anbieter, der Transkripte an eine US-amerikanische LLM-API sendet, steht vor derselben Übermittlungsfrage wie ein US-Anbieter – nur eine Stufe weiter hinten in der Kette. Deshalb sagt die LLM-Zeile meist mehr aus als die Zeile zur juristischen Person. Verbindlich sind der aktuelle Auftragsverarbeitungsvertrag und die Liste der Unterauftragsverarbeiter, nicht die Marketingseite.
Wann ist ein europäischer KI-Meeting-Assistent die bessere Wahl?
Ein europäischer Anbieter mit ausschließlich in der EU stattfindender Verarbeitung ist in diesen Bereichen die stärkere Wahl:
- Anwaltskanzleien, weil die anwaltliche Verschwiegenheitspflicht auch für Tools relevant ist, die mit Fallbesprechungen in Berührung kommen.
- Organisationen mit Bezug zum Gesundheitswesen, weil Meetings auch außerhalb formeller Patientenakten Angaben zu Patienten oder ihrer Gesundheit enthalten können.
- Personalabteilungen und Betriebsräte, weil die Datenschutzrechte von Beschäftigten und Mitbestimmungsvereinbarungen unmittelbar gelten.
- Öffentliche Einrichtungen, für die in vielen EU-Mitgliedstaaten Beschaffungsregeln gelten, die eine Verarbeitung in der EU bevorzugen oder verlangen.
- Organisationen mit einer bestehenden Richtlinie für ausschließlich europäische Anbieter, bei denen diese Entscheidung bereits auf Governance-Ebene getroffen wurde.
Außerhalb dieser Bereiche ist das LLM für die Zusammenfassung wichtiger als die Nationalität des Anbieters. Ein europäisches Unternehmen, das Transkripte ohne vertragliche Schutzmaßnahmen über eine außereuropäische LLM-API verarbeitet, bietet weniger Schutz als ein DPF-zertifizierter US-Anbieter mit eingerichteter EU-Datenregion und einem soliden Auftragsverarbeitungsvertrag nach Artikel 28 DSGVO.
Vor der Auswahl eines Werkzeugs sollte eine dokumentierte Evaluierung Folgendes bestätigen:
- an welchen Orten Audiodaten verarbeitet, gespeichert und gesichert werden;
- ob das LLM für Zusammenfassungen in der EU gehostet wird oder über eine externe API läuft und in welcher Region es arbeitet;
- ob eine vollständige und aktuelle Liste der Unterauftragsverarbeiter veröffentlicht wird oder auf Anfrage erhältlich ist;
- ob sich Aufbewahrungs- und Löschfristen an die Richtlinien der Organisation anpassen lassen;
- ob das Tool anhand der Stimmen der Teilnehmenden Emotionen, Stimmung oder Engagement bewertet und ob sich das abschalten lässt, da solche Funktionen am Arbeitsplatz nach dem EU AI Act verboten sind;
- wie sich das Tool den Teilnehmenden gegenüber ankündigt und ob sich die automatische Teilnahme einschränken lässt;
- ob bereits vor dem Onboarding ein unterzeichneter Auftragsverarbeitungsvertrag nach Artikel 28 DSGVO vorliegt;
Wann ein außereuropäisches Tool trotzdem sinnvoll ist
Ein DPF-zertifiziertes US-Tool mit EU-Datenregion kann für interne Meetings mit wenig sensiblen Inhalten eine angemessene Wahl sein – etwa Team-Stand-ups oder Brainstorming ohne Daten Dritter oder besondere Kategorien personenbezogener Daten. Das gilt auch für Organisationen, die bereits eng in Microsoft- oder Google-Umgebungen eingebunden sind, oder für Teams, die eine Sprachabdeckung und ausgereifte Funktionen brauchen, die kleinere europäische Anbieter noch nicht bieten. Bei der Entscheidung werden die tatsächlichen Gesprächsinhalte gegen die Schutzmaßnahmen des Anbieters abgewogen. Das Risiko durch den CLOUD Act bleibt bestehen. Bei wenig sensiblen Inhalten können Organisationen es als dokumentiertes Restrisiko vertretbar akzeptieren.
Der Vergleich mit verwandten europäischen KI-Tool-Kategorien
Die Prüfung von Meeting-Assistenten überschneidet sich mit anderen Entscheidungen zu europäischer Software, die B2B-Teams häufig parallel treffen. europäischen KI-Schreibtools werfen dieselbe Kernfrage auf: Wo läuft das LLM, und was passiert mit den eingegebenen Texten? Sie verarbeiten allerdings weniger personenbezogene Daten Dritter, weil die Inhalte meist von den Nutzern selbst stammen und keine Aussagen externer Teilnehmender sind.
Die Videokonferenzplattform solltest du zuerst prüfen: Manche Assistenten sind direkt über deren API eingebunden, andere nehmen als externer Bot an Gesprächen teil. Diese Wahl beeinflusst die Zuverlässigkeit, die Sichtbarkeit der Aufzeichnung für Teilnehmende und die Daten, die die Plattform selbst mit dem Assistenten teilt.
Nach dem Meeting fließen Zusammenfassungen und Aufgaben meist in ein CRM- oder Projektmanagementsystem. Aufzeichnungen landen häufig im Cloud-Speicher. Für diese Datenwege bieten europäische CRM-Alternativen Teams eine passende Anlaufstelle, wenn sie entscheiden, wo Zusammenfassungen von Verkaufsgesprächen landen. Die EU-Checkliste für Cloud-Speicher behandelt dieselben Fragen zum Datenstandort für archivierte Aufzeichnungen und Transkripte. Bei Projektmanagementtools gilt eine vergleichbare Logik. Teams, die ihre Pflichten nach dem EU AI Act für diese KI-gestützten Abläufe prüfen, können einen Prüfrahmen zur Einhaltung des EU AI Act nutzen.
Häufig gestellte Fragen zu europäischen KI-Meeting-Assistenten
Ist ein europäischer KI-Meeting-Assistent automatisch DSGVO-konform?
Nein. Die DSGVO-Konformität hängt davon ab, wie Daten verarbeitet, gespeichert und geschützt werden und wie die einsetzende Organisation die Teilnehmenden informiert. Auch ein europäischer Anbieter kann die Anforderungen verfehlen, wenn ein geeigneter Auftragsverarbeitungsvertrag fehlt, Unterauftragsverarbeiter nicht offengelegt werden oder Daten länger als nötig gespeichert bleiben.
Löst ein DPF-zertifizierter US-Anbieter die Übermittlungsfrage?
Die Zertifizierung bietet eine gültige Rechtsgrundlage für die Datenübermittlung an diesen Anbieter, solange sie aktiv ist. Sie beseitigt aber nicht das Risiko durch den CLOUD Act und umfasst nur Unterauftragsverarbeiter, die selbst zertifiziert oder durch SCCs gebunden sind. SCCs als zusätzliche Absicherung im Auftragsverarbeitungsvertrag schützen vor einer künftigen gerichtlichen Entscheidung gegen das Framework.
Müssen Meeting-Assistenten den EU AI Act einhalten?
Das hängt von den Funktionen ab. Emotionen von Beschäftigten aus ihrer Stimme abzuleiten – teilweise als Stimmungs- oder Engagement-Analyse vermarktet – fällt unter das Verbot der Emotionserkennung am Arbeitsplatz in Artikel 5. Es gilt seit Februar 2025, abgesehen von engen Ausnahmen für medizinische Zwecke und die Sicherheit. Übliche Transkription und Zusammenfassung sind nicht verboten. Einsetzende Organisationen sollten trotzdem dokumentieren, welche Funktionen aktiv sind. Weitere Hinweise enthält der Leitfaden zur Software-Compliance mit dem EU AI Act mit einem ausführlichen Prüfrahmen.
Können Besprechungsaufzeichnungen verarbeitet werden, ohne die Audiodaten an einen externen LLM-Anbieter zu senden?
Ja, wenn der Anbieter eigene Modelle für Spracherkennung und Zusammenfassung auf einer von ihm kontrollierten Infrastruktur betreibt. Lass dir das schriftlich bestätigen, denn viele Anbieter, auch europäische, nutzen für die Zusammenfassung APIs von Drittanbietern.
Was sollte überprüft werden, bevor einem Besprechungsassistenten Zugriff auf einen Kalender gewährt wird?
Prüfe den Umfang der angeforderten Berechtigungen – nur Leserechte oder vollständiger Zugriff –, ob das Tool automatisch an jedem Meeting oder nur auf Einladung teilnimmt und was mit den Kalender-Metadaten passiert. Namen der Teilnehmenden und Betreffzeilen sind schon für sich personenbezogene Daten, auch ohne Aufzeichnung.
Werden Aufnahmen nach der Verarbeitung automatisch gelöscht?
Das hängt vom Anbieter und Tarif ab. Manche bieten einstellbare Aufbewahrungsfristen oder eine automatische Löschung nach einer bestimmten Zeit. Andere bewahren Aufzeichnungen standardmäßig unbegrenzt auf. Lege die Aufbewahrung beim Onboarding ausdrücklich fest, statt dich auf die Voreinstellung zu verlassen.
Wichtigste Erkenntnisse
Bei KI-Meeting-Assistenten ist entscheidend, wo Audio und Transkripte verarbeitet werden – vor allem, welches LLM die Zusammenfassung erstellt und wo es läuft. Die Nationalität des Anbieters ist ein Ausgangspunkt. Der Auftragsverarbeitungsvertrag, die Liste der Unterauftragsverarbeiter und der Übermittlungsmechanismus zeigen, was tatsächlich zugesichert wird.
Zwei Fragen stehen vor jedem Anbietervergleich: Wie werden Teilnehmende über die Aufzeichnung informiert, und muss der Betriebsrat eingebunden werden? Teams, die das zuerst klären und anschließend Auftragsverarbeitungsverträge, Listen der Unterauftragsverarbeiter und Angaben zum Verarbeitungsort direkt bei den Anbietern anfordern, treffen eine nachvollziehbare Entscheidung – unabhängig von Marketingaussagen wie „DSGVO-konform“ oder „europäisch“.