

Chaque assistant de réunion IA pose un problème de protection des données que la plupart des autres outils IA n’ont pas : il traite les propos de personnes qui ne l’ont jamais choisi. Le prospect lors d’un appel commercial, le candidat pendant un entretien de recrutement ou le partenaire externe lors d’un point projet n’a pas accepté les conditions du fournisseur. Pourtant, sa voix, ses propos et souvent ses données personnelles se retrouvent dans une transcription, un résumé et, parfois, un modèle de langage tiers.
Le contenu de ces échanges augmente encore les enjeux. On y parle régulièrement de conditions contractuelles, de décisions salariales, d’aménagements liés à la santé ou de projets stratégiques. Ces informations pèsent bien plus lourd sur le plan juridique et pour la réputation qu’une demande classique à un chatbot. Les assistants de réunion étant devenus courants dans les équipes commerciales, RH et projet en Europe, ces questions arrivent régulièrement sur le bureau des délégués à la protection des données.
Ce guide explique ce que le terme « européen » garantit réellement dans cette catégorie, quelles questions juridiques précèdent toute comparaison de fournisseurs et comment choisir entre outils européens et non européens. Il ne classe pas de fournisseurs précis : leurs chaînes de traitement évoluent trop souvent pour qu’une liste fixe reste fiable.
Que fait réellement un assistant de réunion IA ?
Un assistant de réunion IA combine généralement quatre fonctions : la transcription en direct de l’audio, la distinction entre les intervenants, le résumé automatique des échanges et l’extraction des actions à mener ou des décisions. Beaucoup se connectent aussi aux calendriers et aux outils de gestion de projet, rejoignent automatiquement les appels via un bot et envoient les résumés vers d’autres logiciels.
Pour la protection des données, l’étape clé se situe entre transcription et résumé. La transcription transforme l’audio en texte et peut fonctionner entièrement sur une infrastructure contrôlée par le fournisseur, avec des modèles de reconnaissance vocale hébergés dans une juridiction donnée. Le résumé fonctionne autrement. La plupart des fournisseurs envoient la transcription, parfois aussi l’audio, à un grand modèle de langage (LLM) d’une autre entreprise via une API. À ce moment-là, le contenu de la réunion quitte les systèmes de l’assistant et entre dans l’infrastructure d’un second fournisseur.
Le siège de ce second fournisseur et l’emplacement de ses serveurs déterminent les questions juridiques à examiner. L’origine et l’hébergement relèvent donc d’une vérification préalable, pas de simples détails marketing.
Pourquoi l’origine européenne compte particulièrement pour les assistants de réunion
Les réunions contiennent presque toujours des données personnelles de personnes qui ne sont pas clientes du logiciel. Un appel commercial comprend les propos d’un prospect, un entretien de recrutement les réponses d’un candidat et une réunion du comité d’entreprise les positions de salariés sur des sujets sensibles. Selon le RGPD, l’organisation qui tient la réunion est responsable du traitement de ces données. Cette responsabilité reste la sienne, quel que soit l’outil qui a enregistré les échanges.
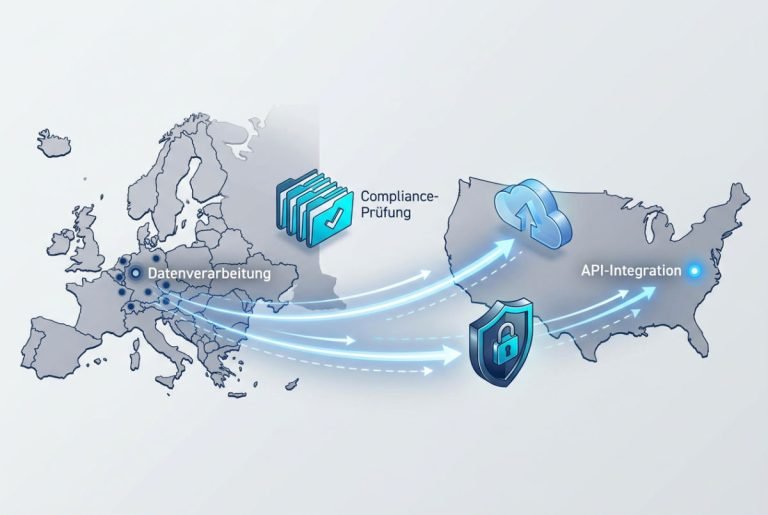
Le lieu d’hébergement compte en raison des règles sur les transferts de données. Quand l’audio ou les transcriptions sont traités hors de l’UE/EEE, le transfert doit reposer sur une base juridique prévue au chapitre V du RGPD. Pour les États-Unis, deux voies sont courantes. Depuis juillet 2023, les transferts vers des entreprises américaines certifiées au titre du EU–US Data Privacy Framework (DPF) peuvent s’appuyer sur la décision d’adéquation de la Commission européenne. La certification d’un fournisseur se vérifie dans la liste officielle du DPF. Pour les destinataires américains non certifiés, les clauses contractuelles types (SCC), associées à une analyse d’impact du transfert, restent la voie habituelle. Beaucoup de fournisseurs utilisent les deux et conservent les SCC comme solution de repli : le prédécesseur du DPF, le Privacy Shield, a été invalidé par la Cour de justice de l’UE en 2020.
Aucun de ces mécanismes ne change les possibilités d’accès du gouvernement américain. En vertu du CLOUD Act, un fournisseur américain peut être contraint de communiquer des données en sa possession, sous sa garde ou sous son contrôle, même si elles sont stockées à Francfort ou à Dublin. Cela concerne le fournisseur lui-même et chaque sous-traitant américain de la chaîne, y compris le fournisseur du LLM qui rédige le résumé.
Le langage marketing confond souvent trois garanties distinctes :
- fournisseur européen: la société a son siège social légal dans l'UE/EEE, mais peut néanmoins faire transiter le traitement par des sous-traitants non-UE ou des API LLM.
- Hébergement dans l’UE: l'infrastructure principale (serveurs, stockage) est située dans l'UE, quel que soit le lieu d'immatriculation de la société.
- Traitement exclusivement dans l’UE: aucune donnée personnelle ne quitte l'infrastructure de l'UE à aucun moment du processus, y compris les appels LLM tiers utilisés pour la synthèse.
Seul un traitement exclusivement dans l’UE maintient les données de réunion sur une infrastructure européenne du début à la fin. Les deux premiers critères sont des signaux utiles, mais ils ne disent pas à eux seuls où part une transcription lorsqu’elle est résumée.
Le consentement à l’enregistrement passe avant le choix du fournisseur
Quel que soit l’outil choisi, l’enregistrement lui-même doit avoir un fondement juridique. En Allemagne, enregistrer sans autorisation des propos tenus en privé constitue une infraction au titre du § 201 du Code pénal (StGB). Un bot qui rejoint discrètement une réunion et l’enregistre représente donc un risque juridique pour la personne qui l’a déployé, pas un simple détail de conformité. Les autres pays de l’UE ont leurs propres règles sur l’enregistrement des conversations. Le RGPD exige en plus une base juridique et une information claire de chaque participant.
En pratique, annoncez l’assistant au début de chaque réunion, gardez le bot visible dans la liste des participants, prévoyez un moyen simple de s’y opposer et documentez la gestion du consentement ou d’une autre base juridique. Les outils qui rejoignent automatiquement les réunions grâce à l’accès au calendrier méritent une attention particulière : ils peuvent arriver dans des échanges que personne ne souhaitait enregistrer.
Pour les réunions internes des entreprises allemandes, le comité d’entreprise a aussi son mot à dire. Le § 87, alinéa 1, point 6 de la loi sur l’organisation des entreprises (BetrVG) lui donne un droit de codécision sur les systèmes techniques capables de surveiller les performances ou le comportement des salariés. Un outil qui attribue chaque propos à un intervenant nommé entre dans cette catégorie.
Assistants de réunion IA européens vs. alternatives américaines : critères de comparaison
Le tableau ci-dessous compare les caractéristiques structurelles habituelles selon l’origine des outils, ainsi que la question à poser pour chaque fournisseur. La colonne de droite est la plus importante : ces tendances évoluent quand les fournisseurs changent de LLM ou ajoutent des régions européennes, alors que le contrat les engage.
| Critère | Modèle typique : outils d'origine européenne | Modèle typique : outils d’origine américaine avec option d’hébergement en Europe | Points à vérifier |
|---|---|---|---|
| Entité juridique / juridiction | Entreprise immatriculée dans un État de l’UE/EEE ; généralement hors de la portée directe du CLOUD Act | Société mère américaine, souvent avec une filiale européenne comme partie contractante ; la société mère reste soumise aux procédures juridiques américaines | Quelle entité juridique signe l’accord de traitement des données et quelle entreprise la contrôle |
| Lieu principal de traitement des données | Dans l’UE par défaut dans la plupart des cas | Région de données européenne disponible, parfois uniquement dans les offres supérieures | Où sont stockés l’audio, les transcriptions et les sauvegardes, avec un engagement contractuel et pas seulement un réglage |
| LLM utilisé pour les résumés | Modèles hébergés dans l’UE ou API d’un LLM américain : les deux configurations existent | Généralement l’API d’un grand fournisseur américain de modèles fondamentaux | Quel fournisseur de LLM traite les transcriptions, dans quelle région et s’il peut utiliser les données pour l’entraînement |
| Mécanisme de transfert | Pas nécessaire tant que le traitement reste dans l’UE/EEE | Certification DPF, SCC ou les deux | Statut de certification dans la liste officielle du DPF ; SCC incluses dans l’accord de traitement des données |
| Transparence contractuelle (accord de traitement des données et liste des sous-traitants) | Dépend fortement de la taille et de la maturité de l’entreprise | Les grands fournisseurs publient généralement des listes détaillées de sous-traitants | Une liste complète et à jour des sous-traitants qui identifie le fournisseur du LLM |
Un fournisseur européen qui envoie les transcriptions à l’API d’un LLM américain rencontre la même question de transfert qu’un fournisseur américain, mais un cran plus loin dans la chaîne. La ligne sur le LLM en dit donc souvent plus que celle sur l’entité juridique. Les documents contraignants sont l’accord de traitement des données et la liste des sous-traitants à jour du fournisseur, pas sa page marketing.
Quand un assistant de réunion européen basé sur l'IA est-il le meilleur choix ?
Une origine européenne avec un traitement exclusivement dans l’UE est le choix le plus solide dans les contextes suivants :
- Cabinets d’avocats, où les obligations de confidentialité envers les clients s’étendent à tout outil utilisé pour les discussions sur les dossiers.
- Organisations liées au secteur de la santé, où les réunions peuvent évoquer des informations sur les patients ou leur santé, même hors des dossiers médicaux officiels.
- Services RH et comités d’entreprise, où les droits des salariés en matière de protection des données et les accords de codécision s’appliquent directement.
- Organismes du secteur public, qui sont soumis dans de nombreux États de l’UE à des règles d’achat favorisant ou imposant un traitement dans l’UE.
- Organisations qui n’autorisent que des fournisseurs de l’UE, où la décision a déjà été prise au niveau de la gouvernance.
Dans les autres situations, le LLM chargé du résumé compte davantage que la nationalité du fournisseur. Une entreprise européenne qui fait passer les transcriptions par une API de LLM hors UE sans garanties contractuelles offre une protection plus faible qu’un fournisseur américain certifié DPF, avec une région de données européenne configurée et un solide accord de traitement des données conforme à l’article 28 du RGPD.
Avant de choisir un outil, une évaluation documentée devrait confirmer :
- où l'audio est traité, stocké et sauvegardé ;
- si le LLM chargé du résumé est hébergé dans l’UE ou accessible via une API externe, et dans quelle région il fonctionne ;
- si une liste complète et à jour des sous-traitants est publiée ou disponible sur demande ;
- si les délais de conservation et de suppression peuvent être adaptés aux règles de l’organisation ;
- si l’outil évalue les émotions, le sentiment ou l’engagement à partir de la voix des participants, et si cette fonction peut être désactivée, puisque ces fonctions sont interdites au travail par le règlement européen sur l’IA ;
- comment l’outil se présente aux participants et si sa participation automatique peut être limitée ;
- si un accord de traitement des données signé et conforme à l’article 28 du RGPD est disponible avant la mise en place, et pas seulement après.
Quand un outil non européen reste pertinent
Un outil américain certifié DPF avec une région de données européenne peut être un choix proportionné pour des réunions internes peu sensibles : points d’équipe ou séances de brainstorming sans données de tiers ni catégories particulières de données personnelles. C’est aussi le cas des organisations déjà très intégrées aux écosystèmes Microsoft ou Google, ou des équipes qui ont besoin d’une couverture linguistique et de fonctions abouties que les petits fournisseurs européens n’offrent pas encore. La décision met en balance le contenu réel des réunions et les garanties du fournisseur. L’exposition au CLOUD Act demeure. Pour des contenus peu sensibles, une organisation peut raisonnablement l’accepter comme risque résiduel documenté.
Le parallèle avec d’autres catégories d’outils IA européens
L’évaluation des assistants de réunion recoupe d’autres choix de logiciels européens qu’une équipe B2B effectue souvent en parallèle. Le guide « outils européens de rédaction assistée par IA » aborde la même question centrale : où fonctionne le LLM et que devient le texte envoyé ? Ces outils impliquent toutefois moins de données personnelles de tiers, car ils traitent surtout des contenus rédigés par les utilisateurs eux-mêmes, plutôt que les propos de participants externes.
Vérifiez d’abord la plateforme de visioconférence : certains assistants s’y intègrent directement via son API, tandis que d’autres rejoignent les appels comme bots externes. Ce choix influence la fiabilité, la visibilité de l’enregistrement pour les participants et les données que la plateforme partage avec l’assistant.
Après la réunion, les résumés et les actions à mener arrivent généralement dans un CRM ou un outil de gestion de projet. Les enregistrements finissent souvent dans un stockage cloud. Le guide « alternatives européennes au CRM » est utile pour décider où envoyer les résumés d’appels commerciaux. Le guide « checklist du stockage cloud dans l’UE » aborde les mêmes questions de localisation des données pour les enregistrements et transcriptions archivés. Les outils de gestion de projet suivent une logique comparable. Les équipes qui évaluent leurs obligations au titre du règlement européen sur l’IA dans ces processus assistés par IA peuvent consulter un cadre d’évaluation de la conformité au règlement européen sur l’IA.
Foire aux questions sur les assistants de réunion européens en IA
Un assistant de réunion européen basé sur l'IA est-il automatiquement conforme au RGPD ?
Non. La conformité au RGPD dépend de la façon dont les données sont traitées, stockées et sécurisées, et de la façon dont l’organisation informe les participants. Même un fournisseur européen peut être insuffisant s’il n’a pas d’accord de traitement adapté, recourt à des sous-traitants non déclarés ou conserve les données plus longtemps que nécessaire.
Un fournisseur américain certifié DPF règle-t-il la question du transfert ?
La certification fournit une base juridique valable pour transférer des données à ce fournisseur tant qu’elle est active. Elle ne supprime pas l’exposition au CLOUD Act et ne couvre que les sous-traitants eux-mêmes certifiés ou liés par des SCC. Conserver les SCC dans l’accord de traitement comme solution de repli protège contre une future décision de justice défavorable au framework.
Les assistants de réunion doivent-ils se conformer à la loi européenne sur l'IA ?
Cela dépend des fonctions. Déduire les émotions des salariés à partir de leur voix, parfois présenté comme une analyse du sentiment ou de l’engagement, relève de l’interdiction de la reconnaissance des émotions au travail prévue à l’article 5. Elle s’applique depuis février 2025, sauf exceptions limitées à des fins médicales ou de sécurité. La transcription et le résumé classiques ne sont pas interdits. Les organisations devraient tout de même documenter les fonctions actives. Consultez le guide sur la conformité des logiciels au règlement européen sur l’IA pour un cadre d’évaluation détaillé.
Peut-on traiter les enregistrements de réunion sans envoyer l’audio à un LLM tiers ?
Oui, si le fournisseur exploite ses propres modèles de reconnaissance vocale et de résumé sur une infrastructure qu’il contrôle. Demandez une confirmation écrite : beaucoup de fournisseurs, y compris européens, utilisent des API tierces pour l’étape du résumé.
Quels éléments faut-il vérifier avant d'accorder à un assistant de réunion l'accès à un calendrier ?
Vérifiez l’étendue des autorisations demandées, lecture seule ou accès complet, si l’outil rejoint chaque réunion automatiquement ou seulement sur invitation, et ce qui arrive aux métadonnées du calendrier. Les noms des participants et les sujets des réunions sont déjà des données personnelles, même sans enregistrement.
Les enregistrements sont-ils automatiquement supprimés après traitement ?
Cela dépend du fournisseur et de l’offre. Certains proposent des délais de conservation réglables ou une suppression automatique après une durée définie. D’autres conservent les enregistrements indéfiniment par défaut. Fixez explicitement la durée de conservation lors de la mise en place, sans vous fier au réglage initial.
Points clés à retenir
Pour un assistant de réunion IA, la question décisive est le lieu de traitement de l’audio et des transcriptions, surtout le LLM qui rédige le résumé et l’endroit où il fonctionne. La nationalité du fournisseur est un point de départ. L’accord de traitement des données, la liste des sous-traitants et le mécanisme de transfert montrent ce qui est réellement garanti.
Deux questions précèdent toute comparaison de fournisseurs : comment informer les participants de l’enregistrement et faut-il associer le comité d’entreprise ? Les équipes qui règlent ces points avant de demander directement aux fournisseurs leurs accords de traitement, listes de sous-traitants et lieux de traitement prennent une décision qu’elles peuvent défendre, indépendamment des promesses marketing comme « conforme au RGPD » ou « européen ».